

Table of Contents
2026年10月7日、個人情報保護委員会が「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。多くの人が使うサービスを運営する事業者が不正アクセスを受け、大量の個人データが漏れたり、漏れたおそれが出たりする事案が続いていることを受けたものです。あわせて、2024年12月に出した注意喚起資料「WARNING」を改訂し、漏えいの典型例を8つから9つに増やしました。
前日の10月6日には、古川デジタル大臣も会見でパスワードの使い回しをやめるよう呼びかけたばかりです。
委員会が事業者に何を求めたのかと、サービスを使う側として確かめておきたい点を、公表された2つのPDFから整理します。
個人情報保護委員会は大量の個人情報を持つ事業者に対策の見直しを求めた
今回の注意喚起は「個人情報取扱事業者の皆様へ」と題した事業者向けの文書です。委員会は、国民に広く普及したサービスで大量の個人情報を扱う事業者が外部から不正アクセスを受け、大量の個人データが漏えいした事案に「接している」と説明しています。
特に対応を求めているのは、次のような事業者です。
・国民の多くが使う業界で高いシェアを持つサービスを提供し、大量の個人情報を持っている事業者
・利用者が事業者を選びにくいサービスを提供している事業者
・機微性の高い個人情報、お金の被害につながるおそれのある個人情報、詐欺に使われるおそれのある個人情報を持っている事業者
どれも、漏れたときに利用者の権利や利益が侵害されるおそれが高い事業者です。委員会は、漏えいの報告を受けた事案を調べ、必要に応じて指導などをしながら、事業者が自分で安全管理を改善するよう促しているとしています。
来年4月に決まる見直し案を先取りして示した
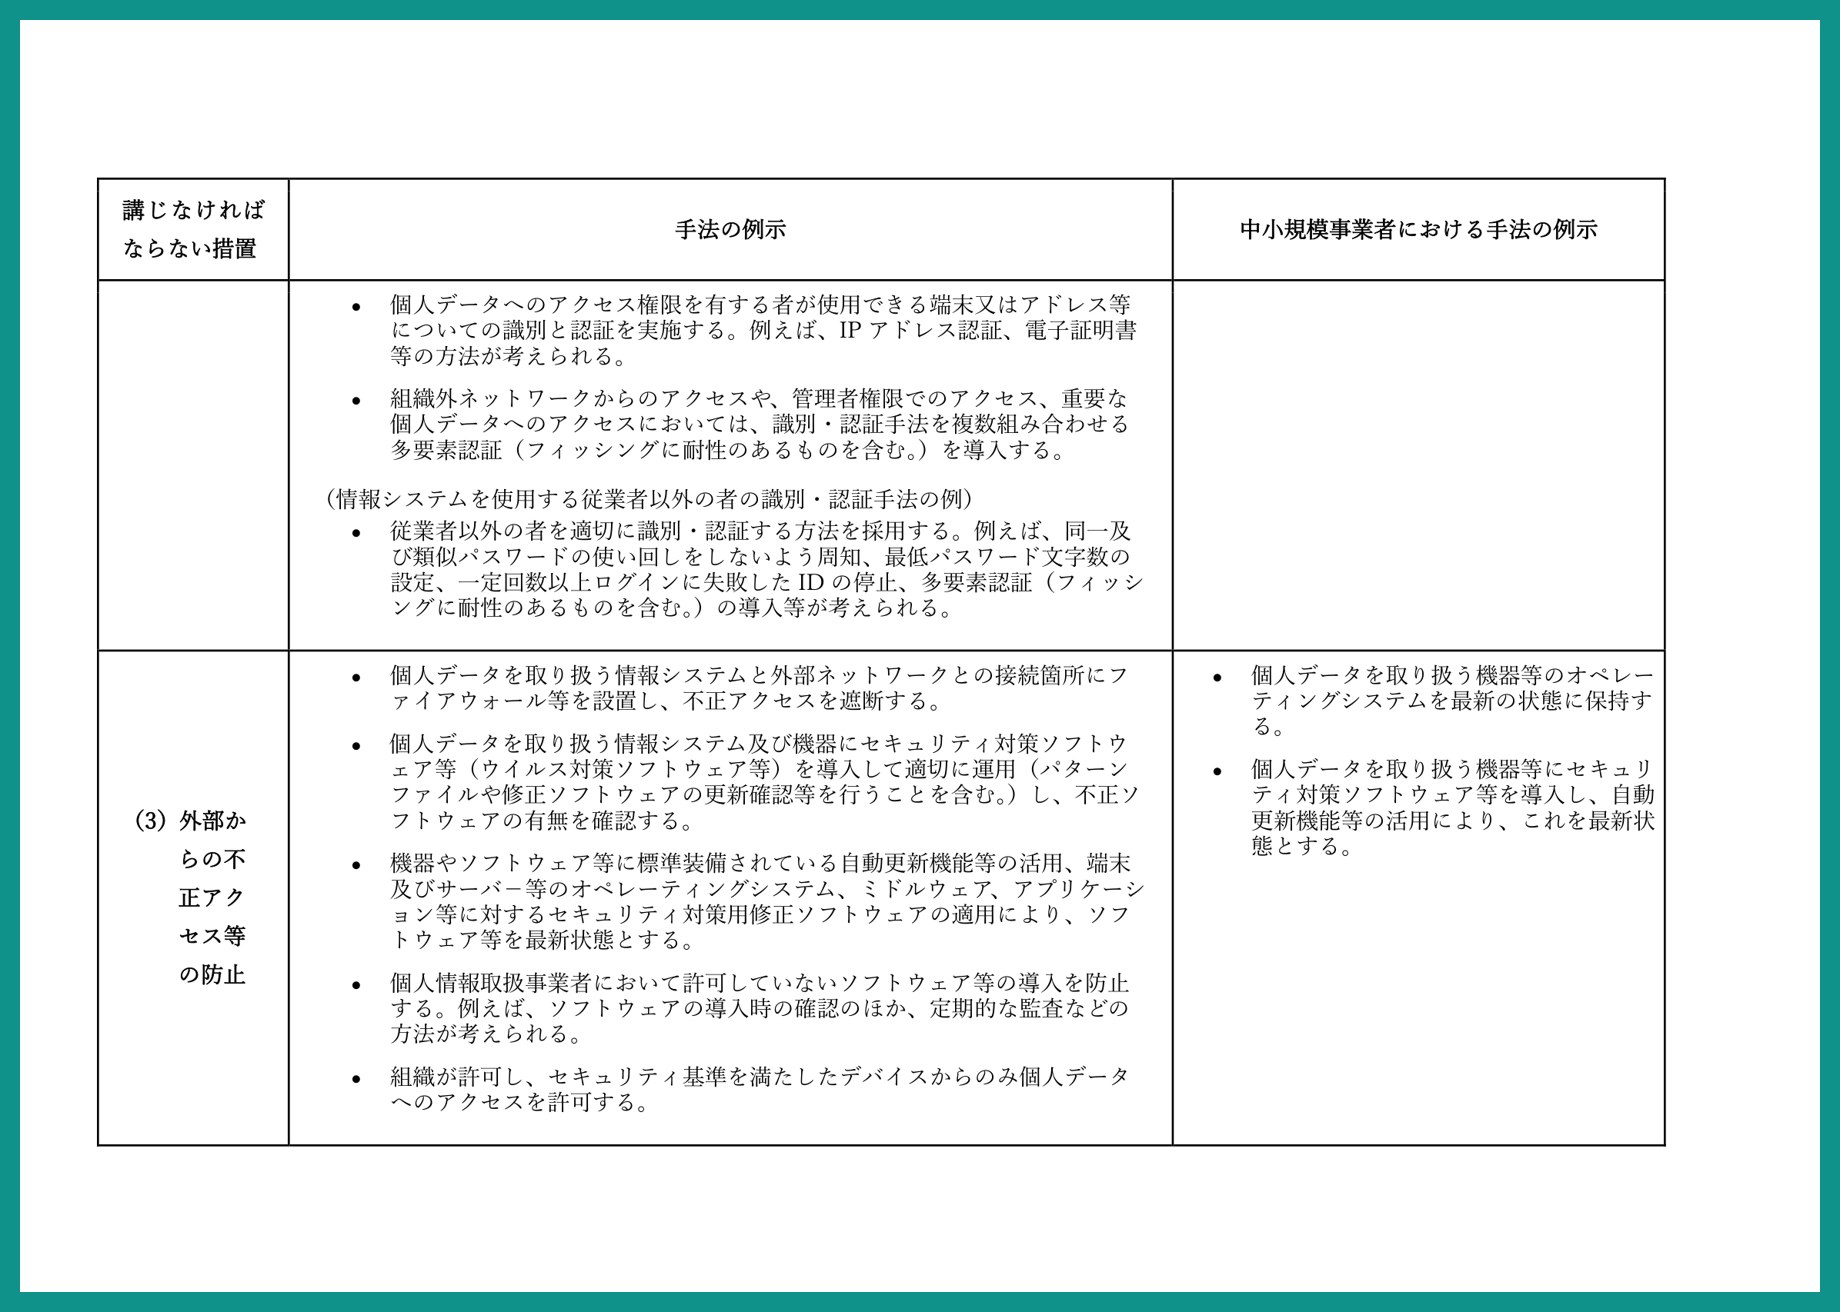
個人情報保護法のガイドラインには、事業者が講じなければならない安全管理措置と、その手法の例が書かれています。委員会は9月16日の会合で、この手法の例を今の時代に合わせて見直すことを決めました。見直しが確定するのは来年4月の予定ですが、今回の注意喚起では、見直し後の内容を先取りして別紙で示しています。
別紙では、パソコンやシステムで個人データを扱うときの技術的な対策が5つの項目にまとめられています。5つ目の「不正アクセス等の検知等」は、侵入されたときに早く気づき、社内のネットワークで被害が広がるのを防ぐための項目です。手法の例として挙がっているもののうち、利用者にも関わりが深いものは次のとおりです。
・社外からのアクセスや管理者権限でのアクセスには、フィッシングに強いものを含む多要素認証を入れる
・利用者など従業員以外の人にも、パスワードの使い回しをしないよう知らせ、多要素認証を取り入れる
・アクセスのたびに場所や時間、端末の状態などを見て、許可するかどうかを判断する仕組みを入れる
・ログを一定期間保管して定期的に分析し、EDRなど不正アクセスの兆候を見つける仕組みを入れる
・クラウド上の個人データを消すときは、簡単に復元できない方法を使う
使わなくなった個人データは遅滞なく消すよう改めて求めた
注意喚起では、不要になった個人データの消去もあらためて求めています。個人情報保護法の第22条は、利用する必要がなくなった個人データを遅滞なく消すよう努めることを事業者に求めています。
委員会は、こうした対応が徹底されず、漏えいがより深刻になった事例にも接していると書いています。持っている個人データが本当に必要なのか、法令の根拠とあわせて確かめるよう事業者に求めました。
WARNINGに9つ目の事例「APIの悪用」が加わった
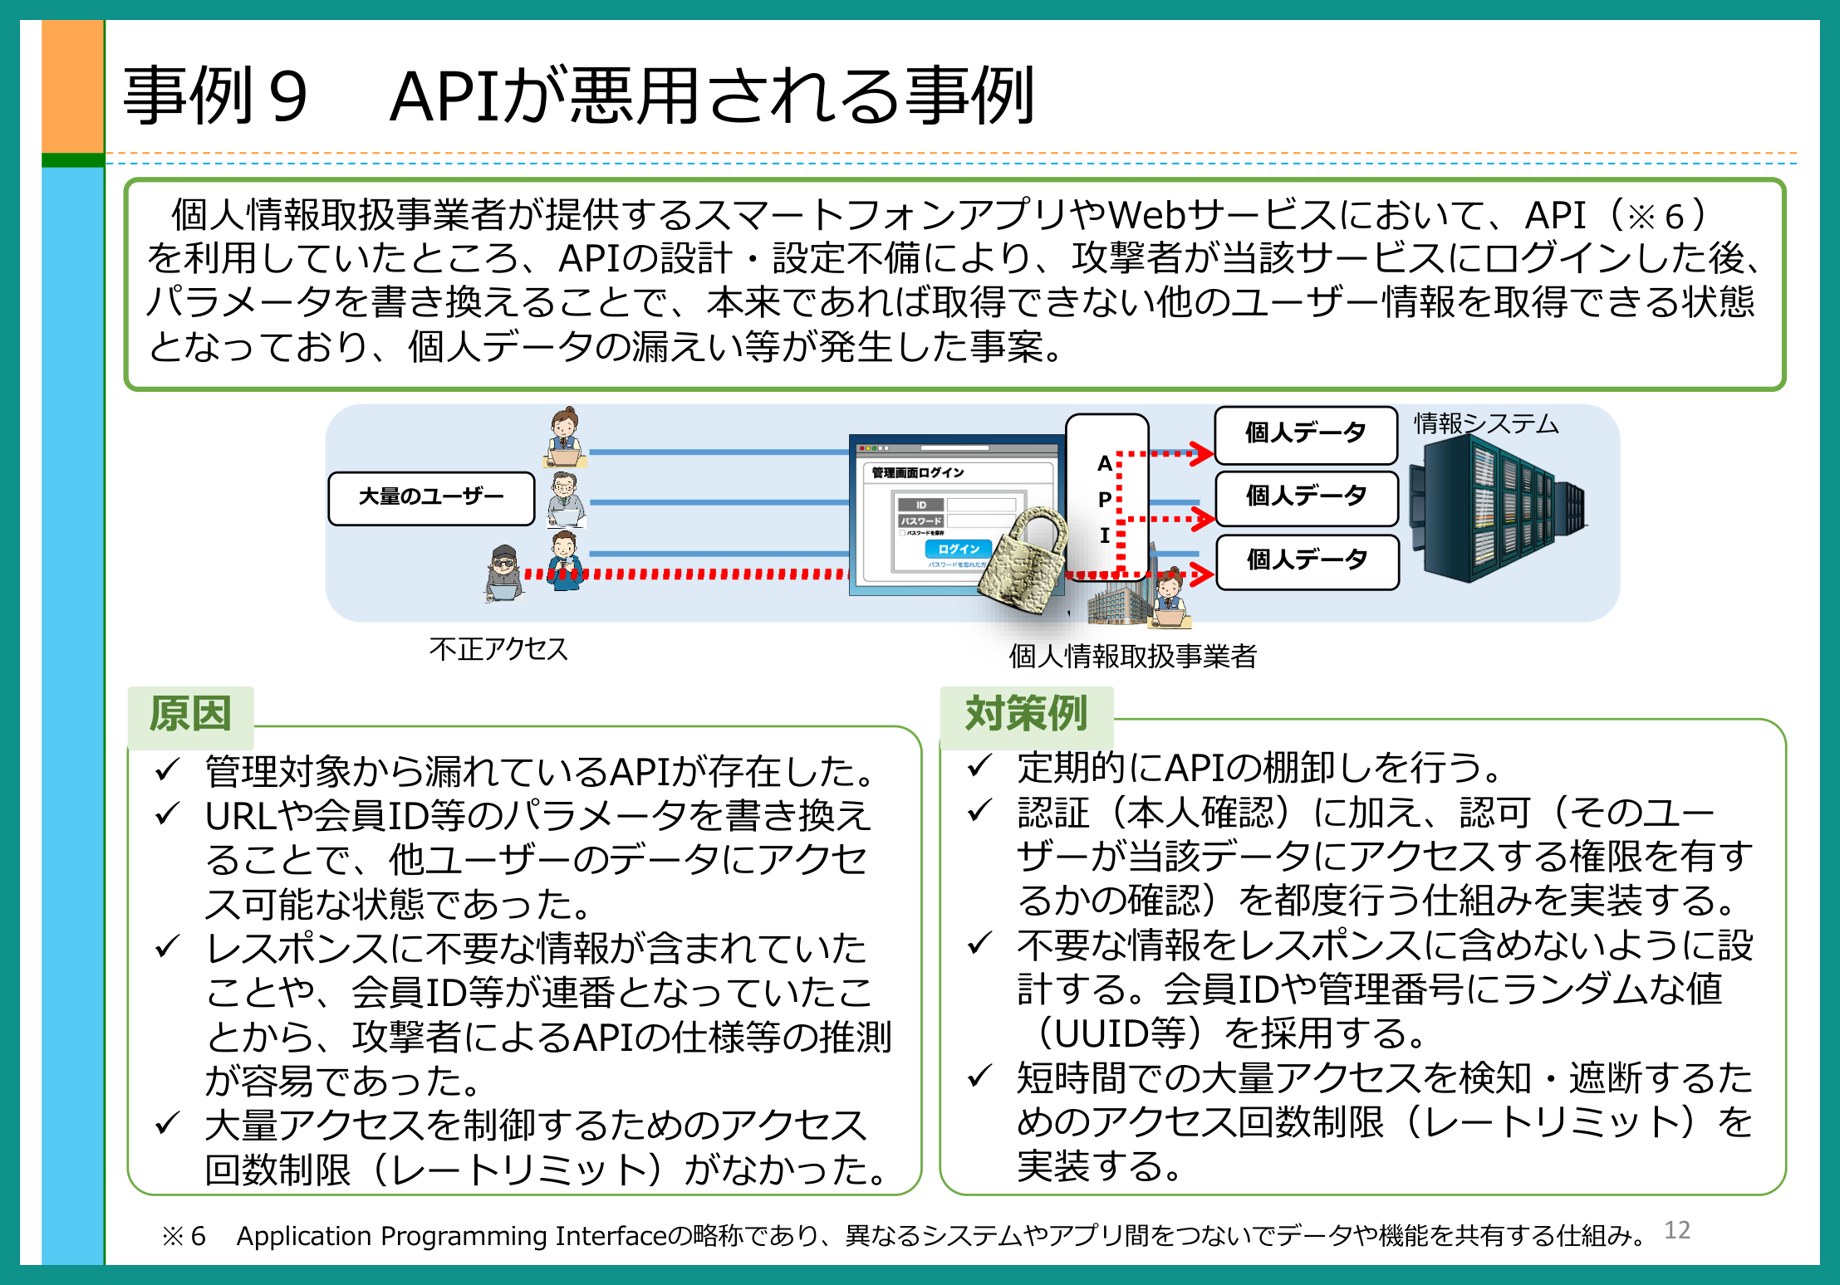
同じ日に改訂された「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」は、委員会に報告された漏えいを分析して、典型的な事例とその原因・対策をまとめた資料です。2024年12月の初版にあった8つの事例に、「APIが悪用される事例」が加わりました。
APIは、スマートフォンのアプリやWebサービスが、サーバーとデータをやり取りするための仕組みです。事例9では、攻撃者がサービスにログインしたあと、URLや会員IDなどの値を書き換えるだけで、ほかの利用者の情報を取り出せる状態になっていました。会員IDが連番だったことや、アクセスの回数に制限がなかったことも、大量の漏えいにつながった原因として挙げられています。
対策例としては、APIを定期的に洗い出すこと、ログインした人がそのデータを見てよいかを毎回確かめること、会員IDにランダムな値を使うこと、短時間の大量アクセスを止める回数制限を入れることが示されています。スマートウォッチやスマートリングのように、アプリとサーバーがつながって健康データを預けるサービスにも当てはまる内容です。
利用者はパスワードの使い回しをやめて多要素認証を設定する
今回の文書は事業者向けですが、事業者に求めている対策の中には、利用者の側で設定できるものもあります。別紙では、利用者に対してもパスワードの使い回しをしないよう知らせ、多要素認証を取り入れることが手法の例に入っています。
サービスが多要素認証やパスキーに対応しているなら、設定しておくと、パスワードが漏れても不正ログインされにくくなります。「フィッシングに耐性のある」多要素認証の代表がパスキーで、偽のサイトでは使えない仕組みです。仕組みと設定の考え方は「パスキーとは何か?パスワード・PIN・Face IDとの違いを一から整理」で紹介しています。使わなくなったサービスは、退会してデータの削除を申し出ておくと、漏えいしたときの被害を小さくできます。
まとめ
個人情報保護委員会は10月7日、大規模な漏えいが続いていることを受けて事業者に注意喚起を出し、来年4月に確定するガイドラインの見直し案を先取りして示しました。多要素認証やログの分析、不要なデータの消去などを求め、「WARNING」には9つ目の事例としてAPIの悪用を加えています。
利用者の側では、サービスごとに違うパスワードを使い、多要素認証やパスキーを設定し、使わなくなったサービスは退会しておく、という3つが今日からできる対策です。
Source: 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」/注意喚起本文(PDF)/WARNING(2026年10月7日改訂・PDF)
画像:個人情報保護委員会の公表資料より
あわせて読みたい関連記事
前日の10月6日、古川デジタル大臣が会見で呼びかけた3つの対策と、会見の全文です。
古川デジタル大臣が不正アクセス対策を呼びかけ|パスワードの使い回しをやめ多要素認証を 10月6日会見の全文と動画
6月にはKDDIのISP向けメールシステムへの不正アクセスで、最大1422万件の漏えいの可能性が公表されました。
@nifty・BIGLOBE等の利用者は要パスワード変更。KDDIのISP向けメールシステムに不正アクセス、最大1422万件漏えい可能性
パスワードに代わるログインの仕組み「パスキー」を、Face IDとの違いから整理しています。
パスキーとは何か?パスワード・PIN・Face IDとの違いを一から整理
スマートウォッチの健康データがどう扱われるのかを、同意・第三者提供・削除のルールから確かめています。
スマートウォッチの健康データは勝手に使われる? 同意・第三者提供・削除のルールを条文で確かめる
安全に関する注意喚起の記事は、タグの一覧からまとめて読めます。
はじめての方・記事の探し方に迷った方へ
記事が多くて迷ったら、
記事の探し方ガイド
から目的別に読めます。