

Table of Contents
GMOインターネットは2026年10月24日、不正アクセスを受けたクラウドサービス「お名前.com デスクトップクラウド」の件で、政府に「能動的サイバー防御」の適用を求めたと発表しました。10月1日に一部が施行されたばかりの制度で、同社は今回を「発動第1号」と位置付けています。
この記事では、内閣官房が公開している法律の説明資料(40ページ)をもとに、能動的サイバー防御で国が何に手を出し、何には手を出さないのかを整理します。キーワードは、攻撃に使われる「踏み台」の機器と、国が分析する通信の範囲の2つです。
GMOが「発動第1号」を要請 政府は「法律の要件に照らし判断」
GMOによると、10月19日に利用者からの問い合わせで調査を始め、20日に一部のサーバーで第三者が置いた不正なプログラムを確認しました。影響を受けた可能性があるサーバーは26,739件で、同社は「不正アクセスまたは情報取得が確認された件数ではありません」としています。
24日の第4報では、攻撃者とみられる者から「70を超える証券会社・FX会社」の利用者の取引口座を不正に操作するなどと脅されていることを明らかにし、要求には応じない方針を示しました。そのうえで、国が主導して攻撃の基盤を追跡・遮断し、無力化するよう政府の関係機関に求めています。
GMOインターネットグループ代表の熊谷正寿氏は25日のブログで、自社が電力やガスのような法律上の基幹インフラ事業者ではないと認めつつ、「形式的な事業者区分にとどまらず、実質的な国民生活への影響に照らして適用可能性を検討していただきたい」と書いています。
これに対し木原官房長官は26日の会見で、「アクセス無害化措置の実施については、被害組織からの要請の有無にかかわらず、警察または防衛省自衛隊において、適切に判断されることとなる」と述べ、個別の事案へのコメントは控えました。政府は同日午後6時から、サイバーセキュリティーに関する関係閣僚会議を開く予定です。
能動的サイバー防御は3つの仕組み 通信の分析はまだ始まっていない
「能動的サイバー防御」は、2025年5月16日に成立した「サイバー対処能力強化法」と「同整備法」で導入された仕組みの総称です。説明資料では、次の3つが柱になっています。施行の時期がそれぞれ違い、通信の分析は2027年11月までに始まる予定で、まだ動いていません。
| 仕組み | 中身 | 施行 |
|---|---|---|
| 官民連携の強化 | 電力・金融など基幹インフラ事業者(15事業・258者)に被害の報告を義務付け、政府から事業者への情報提供も強める | 2026年10月1日 |
| 通信情報の利用 | 国外が関係する通信を政府が取得・分析し、攻撃に使われるサーバーを見つける | 2027年11月までに |
| アクセス・無害化措置 | 攻撃に使われているサーバーなどに警察や自衛隊が遠隔でログインし、攻撃を止める | 2026年10月1日 |
審査役となる独立機関「サイバー通信情報監理委員会」はすでに設置されています。委員長と委員4人の5人で構成され、衆参両院の同意を得て首相が任命します。
無害化の対象は乗っ取られたルーターやカメラなどの「踏み台」 攻撃の99.4%が海外発
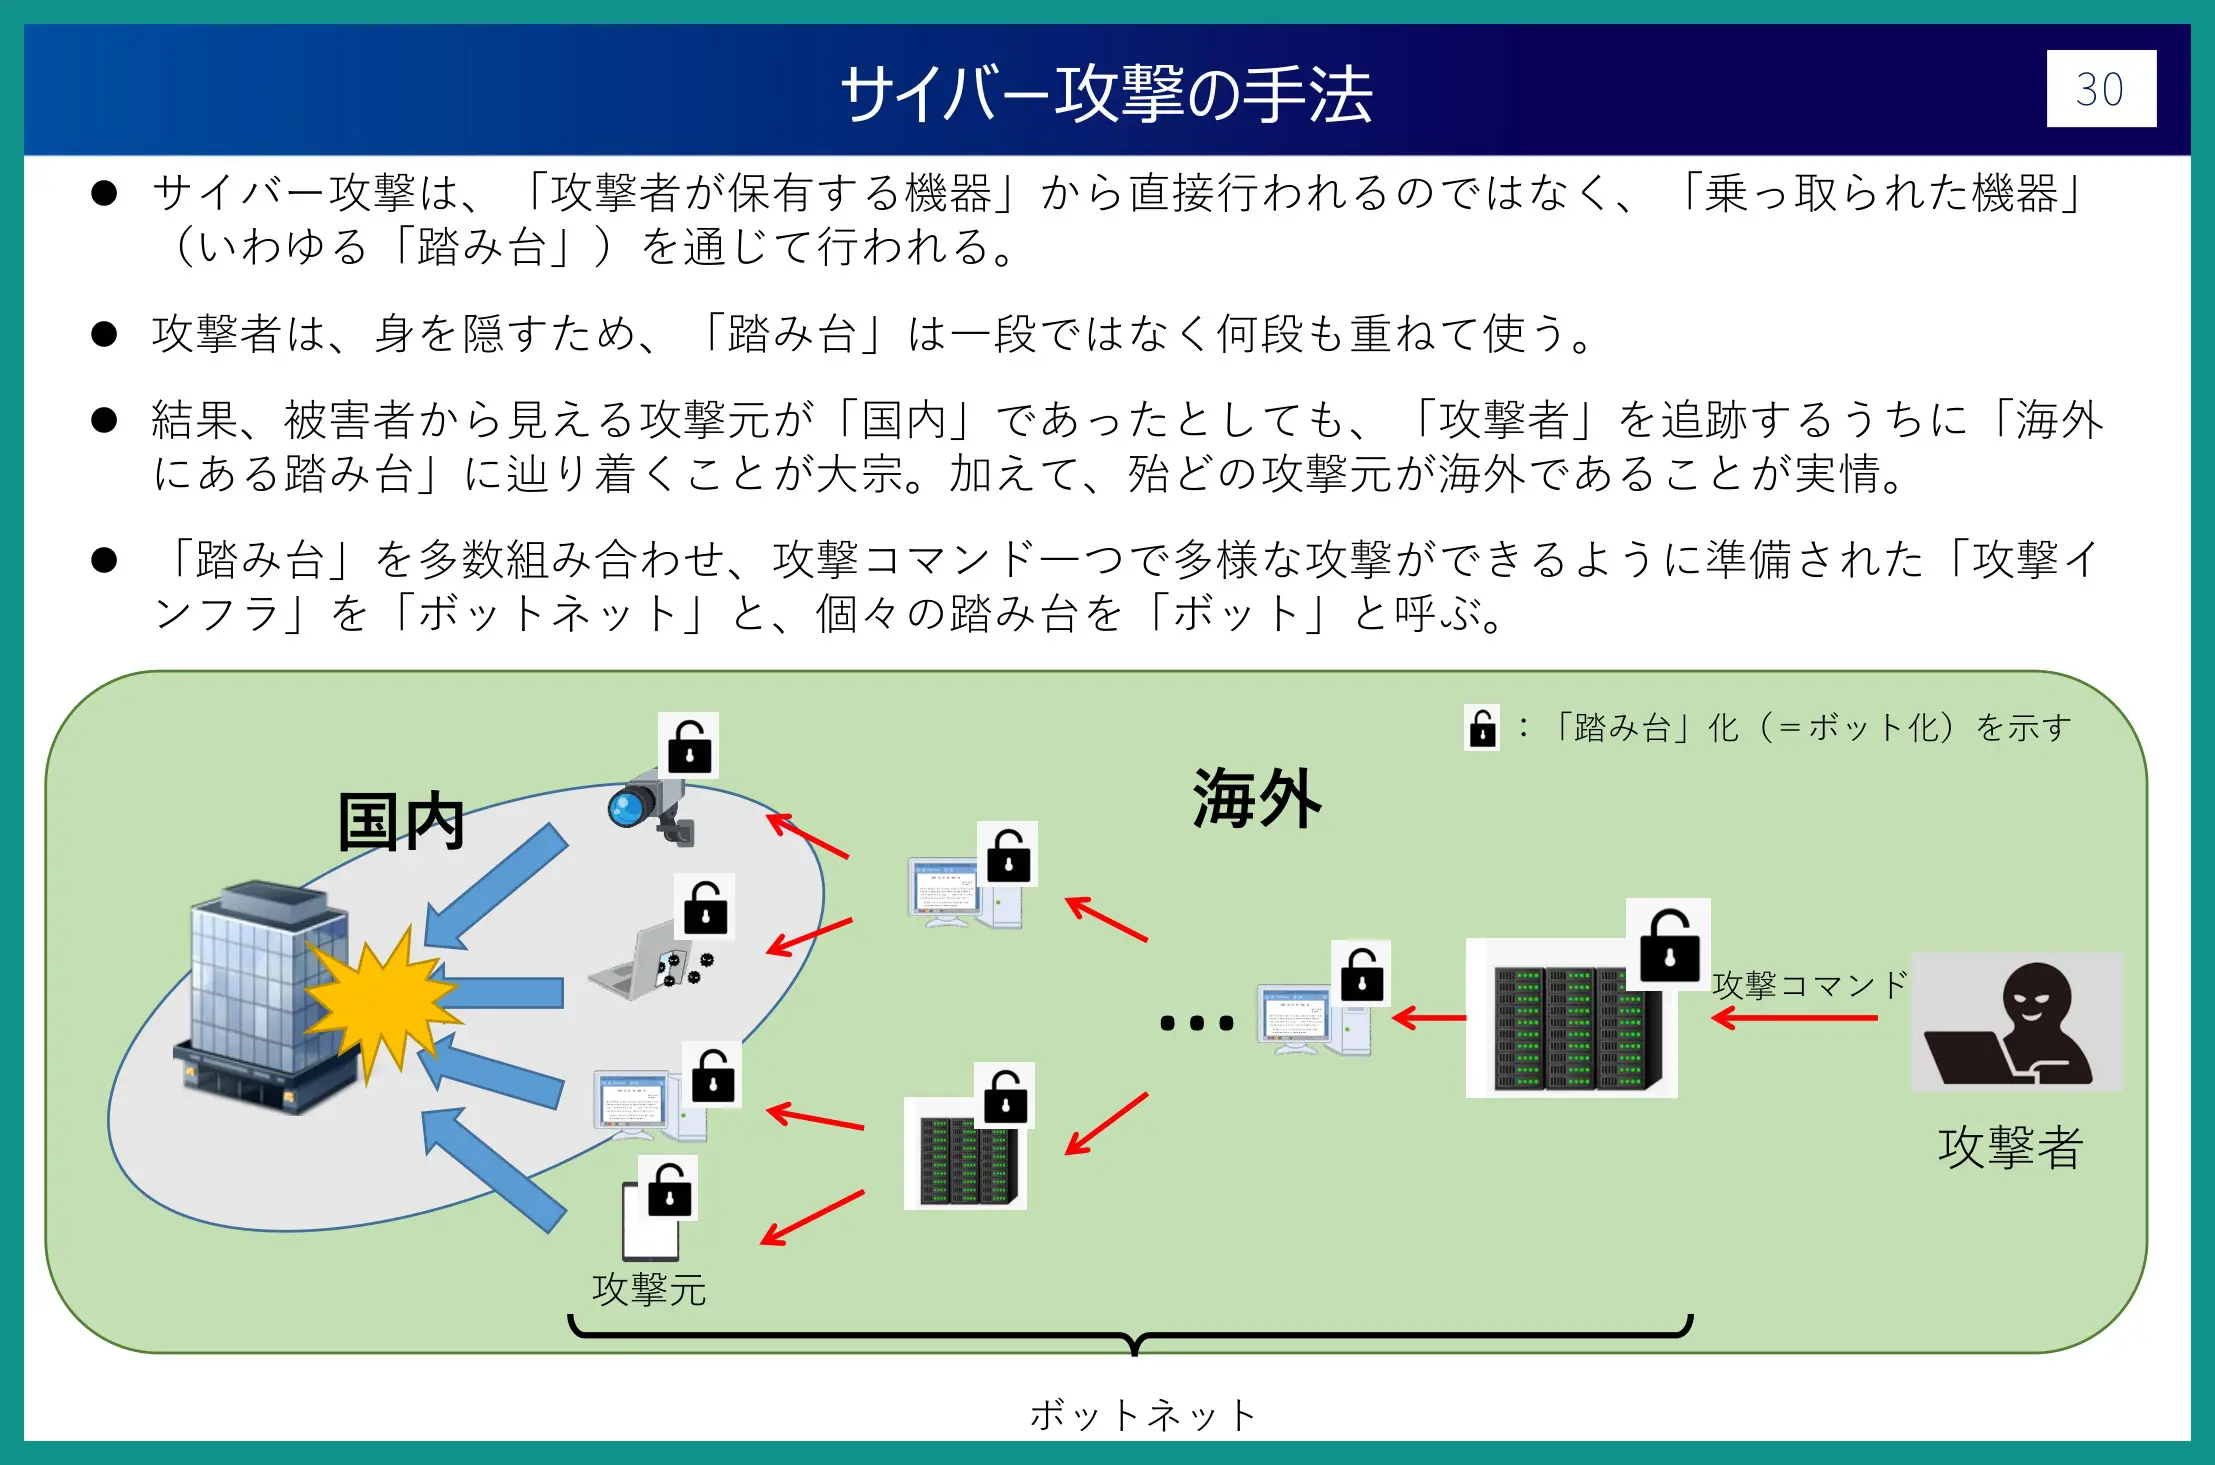
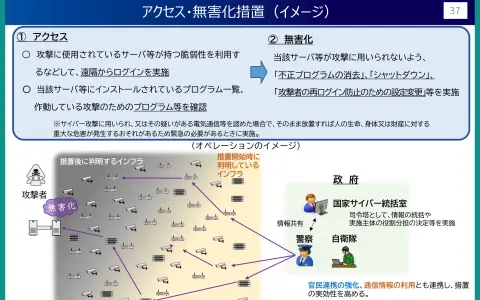
説明資料は、サイバー攻撃が「攻撃者が保有する機器」から直接行われるのではなく、乗っ取られた機器、いわゆる「踏み台」を通じて行われると説明しています。攻撃者は身を隠すために踏み台を何段も重ね、被害者から見た攻撃元が国内でも、たどっていくと海外の踏み台に行き着くことが大半だといいます。警察庁が2024年に観測した攻撃関連の通信は、99.4%が海外のIPアドレスから送られていました。
踏み台を多数つないだ攻撃用の仕組みが「ボットネット」です。資料の図には、サーバーやパソコンに加えて、ネットワークカメラやルーターも踏み台として描かれています。米国が2024年に行った無害化も、攻撃グループ「Volt Typhoon」に乗っ取られたルーター群が対象でした。
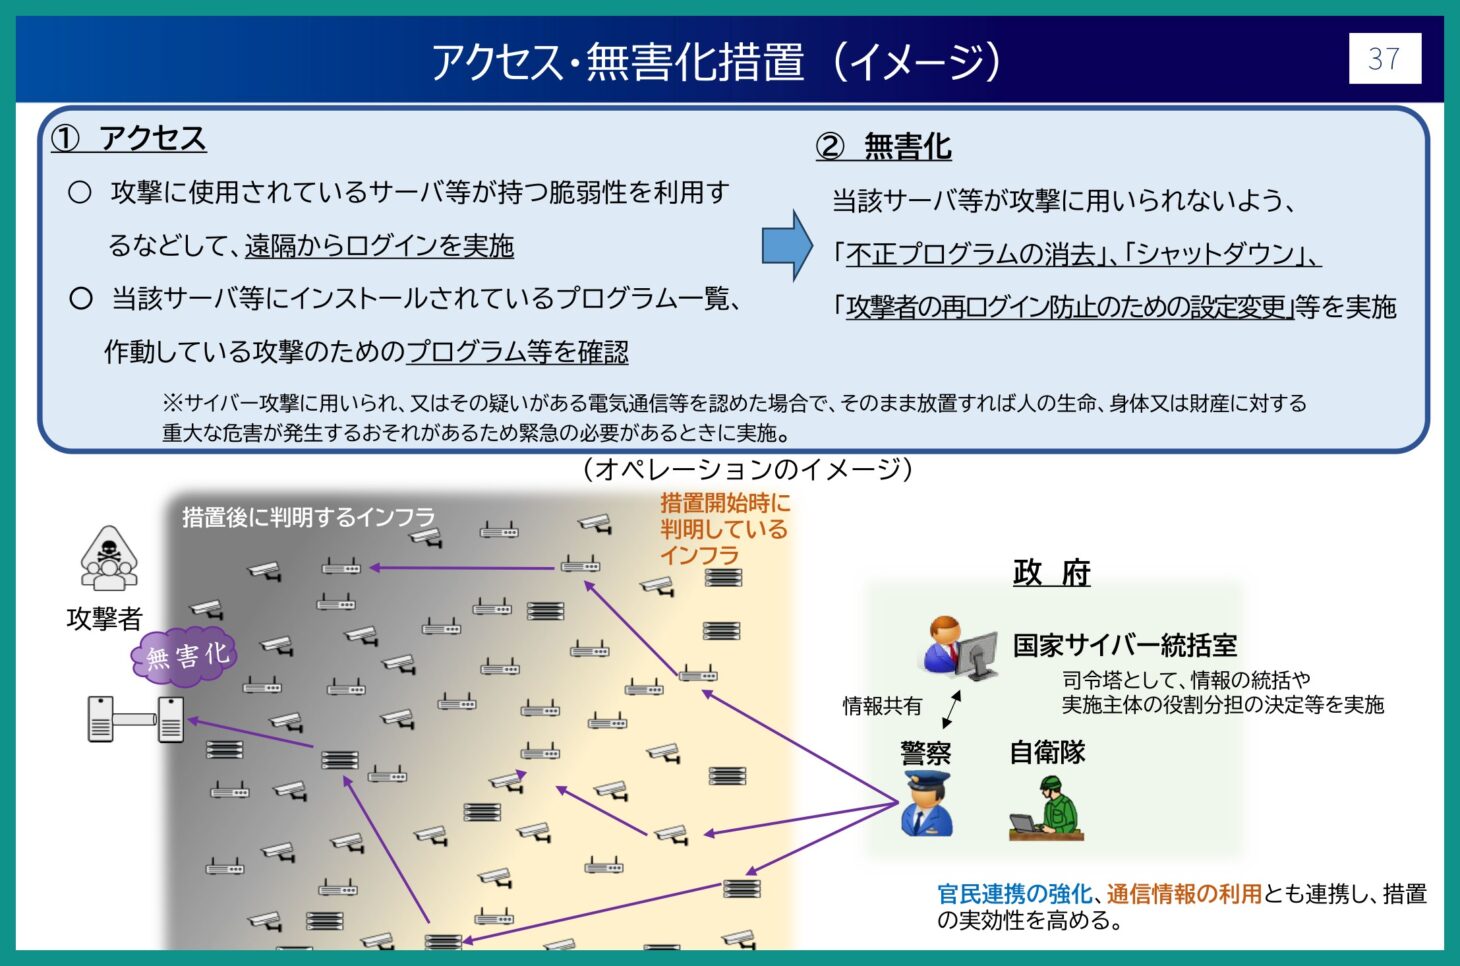
無害化の手順は2段階です。まず、攻撃に使われている機器の弱点を利用するなどして遠隔からログインし、入っているプログラムや動いている攻撃用プログラムを確認します。次に、不正なプログラムの消去、シャットダウン、攻撃者が再びログインできないようにする設定変更などを行います。
つまり、国が手を入れるのは攻撃者の手元にある機器ではなく、攻撃に使われている機器です。法律上は、その機器の管理者に対策を命じることもできます。自宅のルーターやカメラを古いファームウェアのまま放置しないことは、自分が踏み台にされないための対策にもなります。
無害化には「重大な危害」と「緊急性」が必要 国外の機器なら外務大臣と協議
無害化をするのは警察と自衛隊で、誰かが要請すれば実施されるものではありません。条件と手続きは次のとおりです。
| 項目 | 警察 | 自衛隊 |
|---|---|---|
| 実施する人 | 警察庁長官が指名した警察官(サイバー危害防止措置執行官) | 首相の命令を受けた部隊(警察と共同で対処) |
| 実施できる場面 | サイバー攻撃やその疑いがある通信を認め、放置すれば人の生命・身体・財産に重大な危害が出るおそれがあり、緊急の必要があるとき | 国・自治体・基幹インフラ・一部の防衛産業の重要な機器に、国外からの特に高度に組織的・計画的な攻撃があり、自衛隊の特別な技術や情報が欠かせないとき |
| 事前の承認 | サイバー通信情報監理委員会の承認が必要(承認を待つ余裕がない特段の事情があれば、実施後すぐに通知) | |
| 国外の機器の場合 | 警察庁の警察官だけが実施でき、事前に外務大臣と協議 | 防衛大臣を通じて事前に外務大臣と協議 |
全体の方針は国家安全保障会議(NSC)で決め、内閣官房の国家サイバー統括室が警察と自衛隊の役割分担を調整します。GMOの件が警察の条件に当てはまるかどうかは、政府側が判断することになります。
国の通信分析はIPアドレスやドメイン名まで メールの本文と件名は対象外
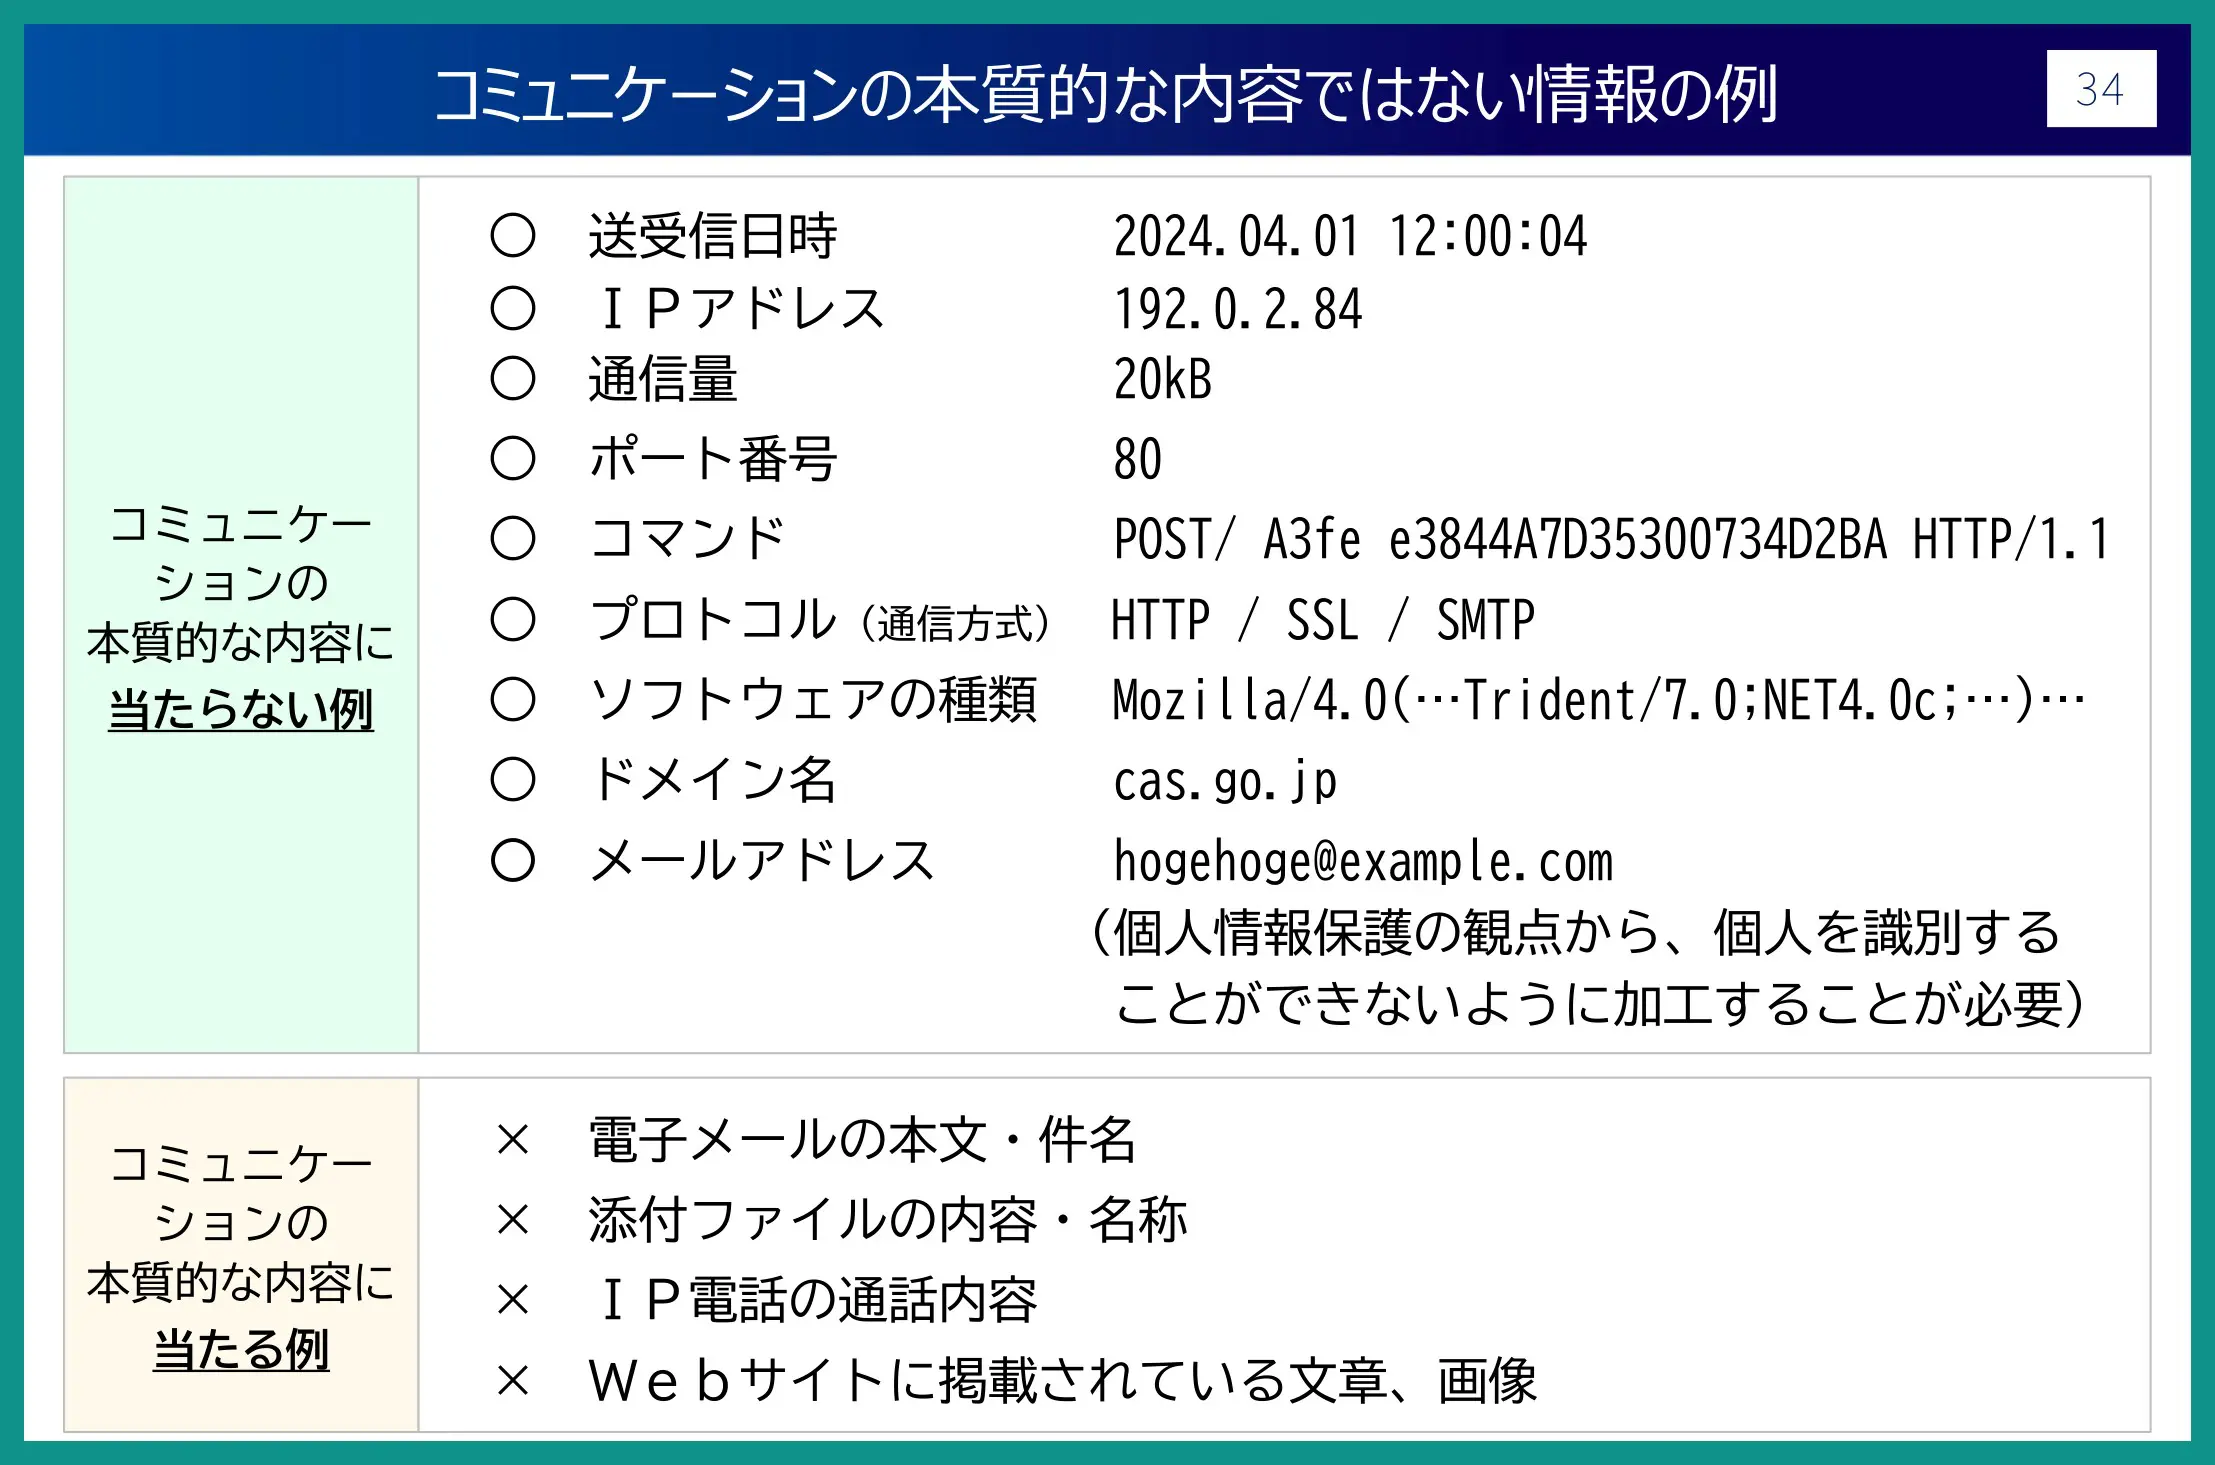
能動的サイバー防御でよく心配されるのが、国に自分の通信を見られるのではないか、という点です。説明資料は、国が残してよい情報と、見てはいけない情報を具体例で分けています。
| 区分 | 例 |
|---|---|
| 分析の対象になる情報(意思疎通の本質的な内容ではない情報) | 送受信日時、IPアドレス、通信量、ポート番号、コマンド、通信方式、ソフトウェアの種類、ドメイン名、メールアドレス(個人を識別できないよう加工) |
| 対象にならない情報(意思疎通の本質的な内容) | メールの本文・件名、添付ファイルの内容・名前、IP電話の通話内容、Webサイトの文章・画像 |
取得する通信も、国外が関係するものに限られます。対象は、日本を経由する海外どうしの通信、海外から国内への通信、国内から海外への通信の3つで、国内どうしの通信は入っていません。取得した通信は、人が中身を見る前に機械で自動的にふるい分け、調べている攻撃に関係するIPアドレスなどだけを残して、それ以外はすぐに消すことになっています。
取得には監理委員会の事前承認が必要で、委員会は取得の承認や無害化の件数を国会に報告し、概要を公表します。通信情報を不正に利用・漏えいした職員には罰則があり、最も重い場合は4年以下の拘禁刑または200万円以下の罰金です。この通信の分析は2027年11月までに始まる予定なので、今回のGMOの件では、まだ使える段階にありません。
無害化で口座の被害は戻らない 利用者がすること
無害化は、攻撃に使われている機器を止めて、被害がこれ以上広がらないようにする仕組みです。流出した情報を取り戻したり、取引口座の損失を補ったりするものではありません。
GMOは、現在の利用者全員に被害の有無を問わず5,000円の見舞金を払い、不正アクセスによる不正取引で実際に出た損失を補償するとしています。市場の値動きによる損失や、得られたはずの利益は対象外です。熊谷氏はブログで、取引所などが返金に応じない場合も、対象となる損失の全額を同社が払うと書いています。
24日の第5報では、利用者に次のことを求めています。
・ウイルス対策ソフトで端末をフルスキャンし、データをバックアップする
・取引口座と取引ツールのパスワードを、FX取引に使っていない別の端末から変更する
・ログイン中の接続をすべて切断する(証券会社・FX会社への連絡を含む)
・取引先が二段階認証を用意していれば設定する
・身に覚えのない取引がないか、取引履歴と残高を確かめる
パスワードの使い回しをやめ、多要素認証を設定することは、デジタル庁の古川大臣も10月の会見で呼びかけていました。
能動的サイバー防御は、国が攻撃に使われる機器を止めるための仕組みで、個々の被害を救う制度ではありません。一方で、踏み台にされるのは身近なルーターやカメラであることも多く、国が見る通信の範囲には法律で線が引かれています。制度がどう使われたかは、監理委員会の国会報告で件数として公表されていきます。
Source: 内閣官房 サイバー安全保障に関する取組
Source: 内閣官房 サイバー対処能力強化法及び同整備法について(説明資料)
Source: GMOインターネットグループ 第4報
Source: GMOインターネットグループ 第5報
Source: 熊谷正寿 公式ブログ
Source: FNNプライムオンライン
あわせて読みたい関連記事
パスワードの使い回しと多要素認証について、デジタル大臣が呼びかけた会見の内容です。
古川デジタル大臣が不正アクセス対策を呼びかけ|パスワードの使い回しをやめ多要素認証を 10月6日会見の全文と動画
身近なサービスがサイバー攻撃で止まった例として、ガーミンのランサムウェア被害を振り返っています。
Garmin(ガーミン)のランサムウェア被害|2020年にGarmin Connectが約5日間停止 データ流出は確認されず身代金は非公表
はじめての方・記事の探し方に迷った方へ
記事が多くて迷ったら、
記事の探し方ガイド
から目的別に読めます。