

Table of Contents
Apple WatchはiPhoneと、驚くほど多くのものを共有しています。メッセージや電話はもちろん、Walletのカード、健康データ、カメラのシャッター操作まで。だからこそ、iPhoneに接続できるのは正規のApple Watchだけであるべきだと、私たちは何となく信じています。
ところが、その前提を確かめた研究が公開されました。ドイツ・ダルムシュタット工科大学(TU Darmstadt)のSeemooラボに所属するNils Rollshausen氏が、Apple Watchをソフトウェアで再現し、実際にiPhoneと接続することに成功したというものです。ドイツのIT系メディアheise onlineが2026年8月14日に報じました。
ソフトウェアで再現されたApple Watchが、iPhoneに接続した
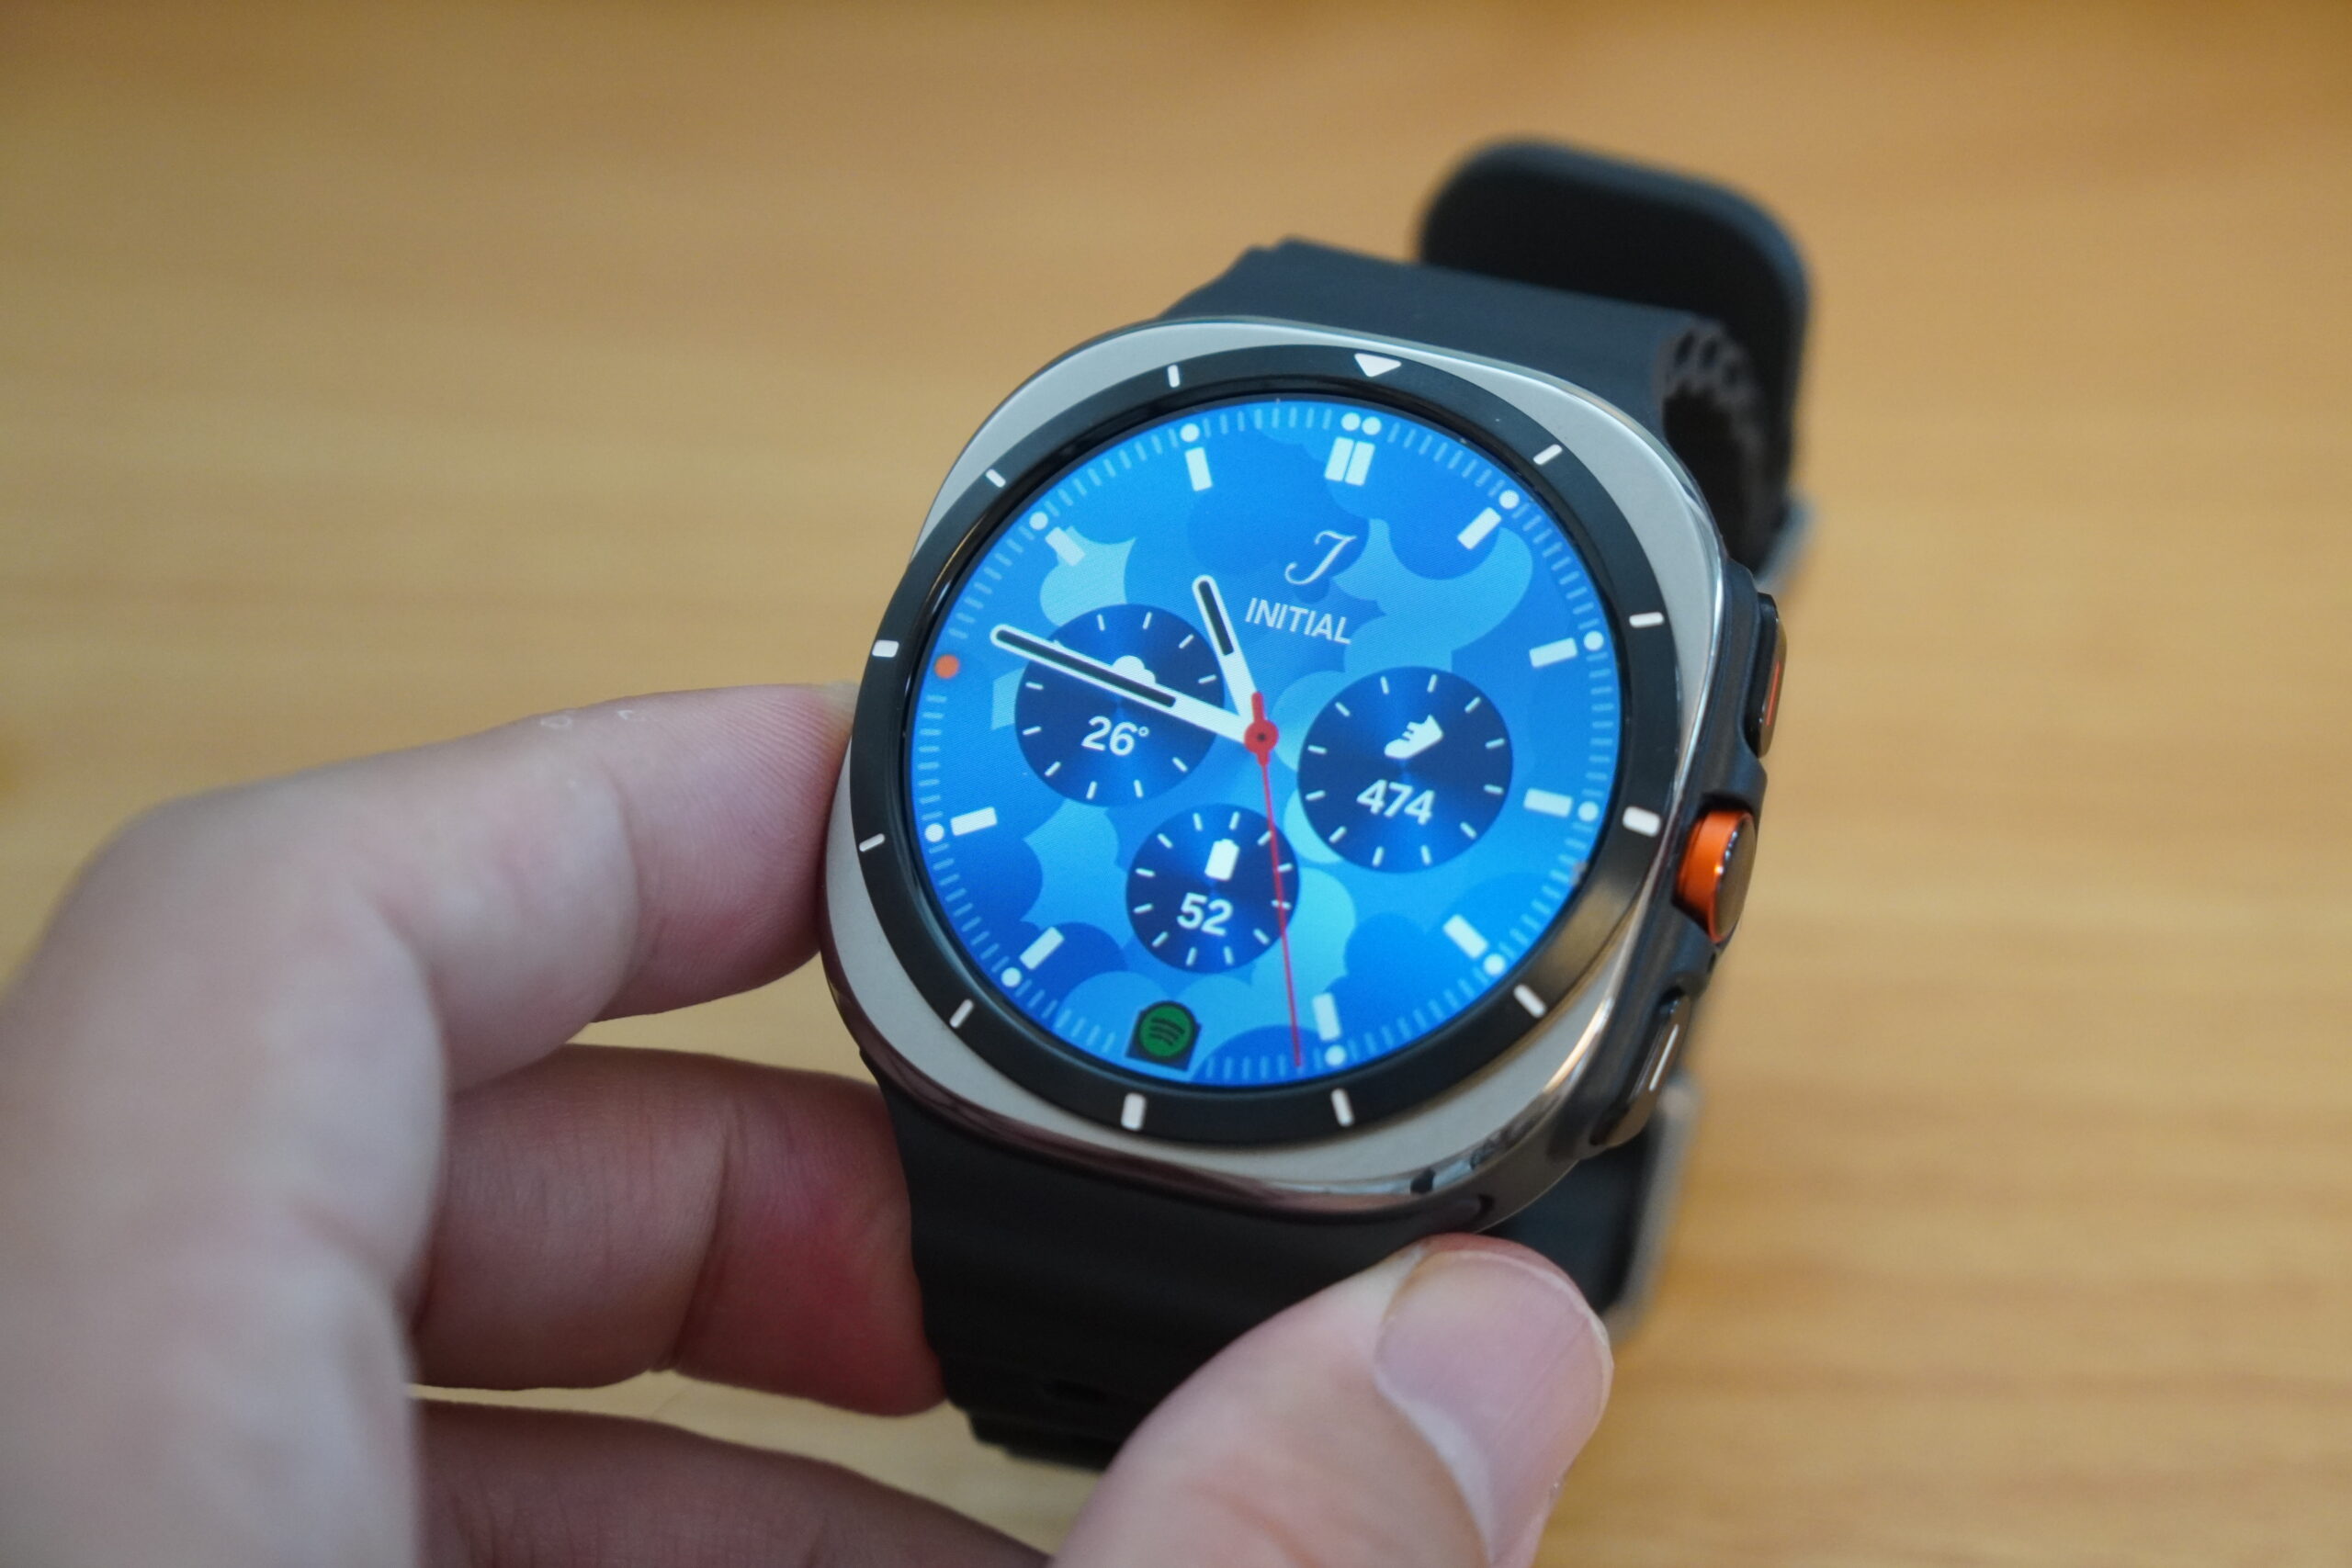
画像はイメージです
Rollshausen氏はウェアラブル機器のセキュリティを専門とする研究者です。今回発表されたのは、独自に組んだハードウェアとソフトウェアの組み合わせでApple Watchのふりをして、Appleが定めた接続の手順を最後まで通してしまうというものでした。この仕組み自体は昨年公開され、その後も改良が続けられています。
Apple WatchとiPhoneの接続には、Apple独自のプロトコル(通信の手順)がいくつも使われています。これらは公開されていない部分が多く、外から中身をたどるのは簡単ではありません。今回の研究は、そこをリバースエンジニアリング(動作を解析して仕様を復元する手法)で解き明かしたものです。解析の成果自体は、すでに大学のリポジトリで公開されています。
本物だけを通す仕組みは、見つからなかった
研究のなかでいちばん重い意味を持つのは、この部分だと思います。
Rollshausen氏は、本物のApple Watchだけに接続を許すための固有の仕掛け——いわゆるデバイス認証(アテステーション)にあたる機能を見つけられなかったと述べています。heiseの取材に対する氏の言葉が印象的です。
ずっと、その壁が来るのを待っていました。でも、来なかったのです。
つまり「これは正規のAppleのハードウェアである」ことを、チップレベルで証明させるような関門が見当たらなかった、ということです。
ただし、ここは冷静に読む必要があります。今回の接続には、iPhone側でユーザーが接続を承認する操作が必要でした。攻撃として成立させるには、相手のiPhoneを手に取れる状況か、持ち主自身にペアリングさせる状況が要ります。加えて、実際に成立させるには特定の攻撃手法も必要で、その詳細については現在論文を準備中とされています。誰でもすぐに真似できる、という話ではありません。
Androidから健康データや通知を扱える研究用アプリも
Rollshausen氏は、この解析の成果をもとに「WatchWitch」というアプリも開発しています。Androidスマートフォンから本物のApple Watchと通信し、さまざまなデータをやり取りできるというものです。
heiseによれば、次のようなことができるとされています。
・記録された健康情報の取得
・開いているアプリやアラームの情報の取得
・通知の送信と転送
・スクリーンショットの作成とダウンロード
本来はiPhoneとしか話せないはずのApple Watchが、Android端末と会話している。研究としては面白い成果ですが、裏を返せばApple Watchが持っている情報は、正しい手順さえ再現できれば取り出せるということでもあります。
なお、Apple自身も他社デバイスとの相互接続については動き始めています。EUではiOS 26.5から、GarminやAmazfitのスマートウォッチでも通知への返信ができるようになりました。ただしそれは、Appleが管理下で開放したものです。今回の研究は、管理の外側から同じことに手が届いてしまうことを示した点で意味合いが違います。
心配なのは、出回っている模倣品のほう
この研究が現実の問題につながるとすれば、それは市場にあふれる「Apple Watchそっくりの模倣品」を通じてです。
接続のプロトコルが解析されたということは、外見だけでなく中身まで似せた製品を作る土台ができたことを意味します。もし悪意のある販売者がそうした製品を流通させれば、購入した人が「本物だと思って」自分のiPhoneとペアリングしてしまう可能性があります。ペアリングされてしまえば、そこから機密性の高いデータへ手が伸びる余地が生まれます。
heiseも明記していますが、そうした被害が実際に起きたという公表事例は、現時点ではありません。あくまで「技術的に可能であることが証明された」という段階です。ただ、模倣品そのものはすでに大量に出回っています。SWLでも過去に、スーパーコピー品のApple Watchの実態や、SNS広告で急増したブランド偽バンドを取材してきました。土壌はすでにある、と考えたほうがよさそうです。
私たちにできる、現実的な対策

難しい話に聞こえますが、身を守る方法はごく当たり前のところに落ち着きます。
ひとつめは、Apple Watchを買う場所を選ぶこと。Apple StoreやApple製品取扱店、キャリアショップ、信頼できる家電量販店であれば、そもそもこの心配はありません。フリマアプリやマーケットプレイスの見慣れない出品者から、相場より極端に安い個体を買うときだけリスクが生まれます。
ふたつめは、素性の分からない機器をiPhoneとペアリングしないこと。今回の研究でも、接続にはユーザーの承認が必要でした。逆に言えば、承認しなければ始まりません。人から譲り受けた個体や、来歴の分からない製品を「とりあえずつないでみる」のは避けたほうが無難です。
みっつめは、身に着ける機器が何を持っているかを意識しておくこと。スマートウォッチが預かっているのは、心拍や睡眠、位置情報といった、他人に渡ると取り返しのつかない種類のデータです。健康データの扱いをめぐる調査でも、この分野の守りはメーカーによって差が大きいことが分かっています。
見分け方そのものについては、買ってはいけないスマートウォッチの特徴をまとめた記事も参考になります。
まとめ
今回の研究が示したのは、次の3点です。
・Apple WatchとiPhoneの接続プロトコルは、大学の研究レベルで再現できるところまで解析された
・本物のApple Watchだけを通すための固有の関門は見つからなかった
・ただし接続にはユーザーの承認が必要で、実際の被害事例はまだ公表されていない
こうした研究は、不安を煽るために行われるものではありません。手首の動きからパスワードを推測する手口の研究もそうでしたが、弱い部分を先に見つけて公表することが、結果としてメーカーの守りを固めることにつながります。Appleがこれを受けて何らかの対策を入れてくるのかどうかも、この先の見どころです。
そのうえで、私たち利用者にできることはシンプルです。正規のルートで買う。素性の分からない機器をつながない。この2つを守っていれば、今回の話で慌てる必要はありません。
Source: heise online/TU Darmstadt
画像出典: Unsplash(フリー素材)
あわせて読みたい関連記事
スマートウォッチを狙う研究としては、こちらの手口も知っておきたいところです。
スマートウォッチのセンサーで盗み見される? ハッカーが「手首の動き」からパスワードを推測する手口と対策
コピー品のApple Watchが実際にどう売られているかを取材した記事です。
【注意喚起】「スーパーコピー品のApple Watch」は違法&買っても損!偽物サイトの実態・リスク・正規品を安く買う方法まで徹底解説
バンドやアクセサリーにも偽物は流れ込んでいます。
【注意喚起】ノースフェイスやAPEのApple Watchバンドは本物?SNS広告で急増中の「ブランド偽物バンド」を調査!
健康データがどこまで守られているのかを調べた調査結果はこちらです。
あなたの心拍・睡眠・GPSは「召喚状ひとつ」で開示される? EFF調査、健康データをE2E暗号化しているのはAppleだけ
買う前に危険サインを知っておきたい方はこちらをどうぞ。
買ってはいけないスマートウォッチの危険な特徴8選|失敗しない見分け方を専門サイトが解説
発火・詐欺・危険広告まで含めた安全面の総まとめです。
【徹底まとめ】スマートウォッチやガジェットの発火・偽物・詐欺・危険広告に要注意!安全に使う・買うための知識集
情報漏洩のリスクを実例から整理した記事もあわせてどうぞ。
スマートウォッチの危険性とは?情報漏洩・個人情報リスクと対策を実例で解説
安全に関する注意喚起は安全・注意喚起の記事一覧にまとめています。
スマートウォッチ全般の最新ニュースはSmart Watch Life トップページでどうぞ。
はじめての方・記事の探し方に迷った方へ
記事が多くて迷ったら、
記事の探し方ガイド
から目的別に読めます。